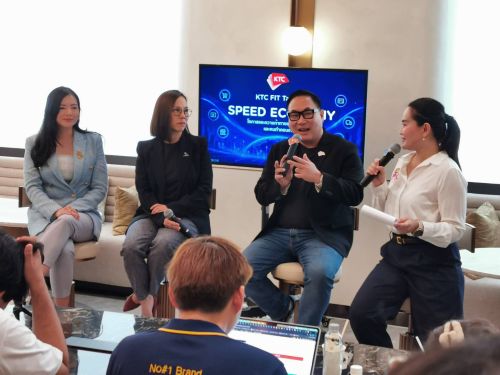
สกมช. เผยครึ่งปีที่ผ่านมา สกมช. ปิดเว็บไซด์ปลอมแล้วก่า 3,000 รายการ / โซเชียลมีเดียมิจฉาชีพกว่า 1,400 เคส คิดเป็นมูลค่ากว่า 1,900 ล้านบาท พร้อมประสานหน่วยงานพันธมิตรในและต่างประเทศปราบปรามมิจฉาชีพ ขณะที่เคทีซี ผู้ให้บริการบัตรเครดิตรายใหญ่ เล็งพัฒนาผลิตภัณฑ์ใหม่ ยกระดับความปลอดภัยในการใช้บัตรเครดิต
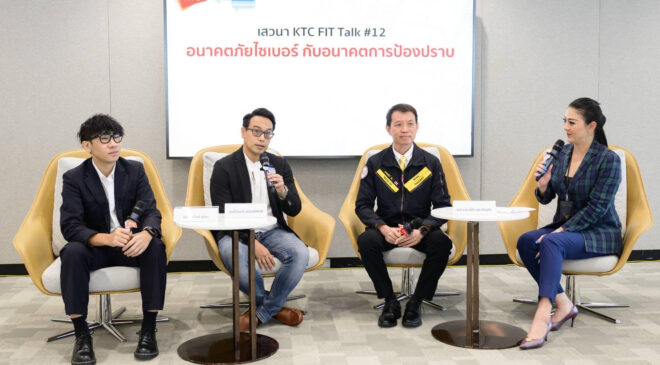
พลอากาศตรีจเด็ด คูหะก้องกิจ ผู้ช่วยเลขาธิการ สำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. กล่าวว่า สกมช. ร่วมกับ บริษัท บัตรกรุงไทย จำกัด (มหาชน) หรือเคทีซี จัดเสวนาเตือนภัยไซเบอร์รูปแบบใหม่ “อนาคตไซเบอร์ กับอนาคตการป้องปราบ” ให้ความรู้ผู้บริโภคโดยเฉพาะกลุ่มผู้สูงอายุซึ่งเป็นกลุ่มเปราะบาง สร้างความตระหนักรู้ พร้อมรับมือ และไม่ตกเป็นเหยื่อมิจฉาชีพที่ใช้ช่องทางโซเชียลมีเดียทุกแพลตฟอร์มหลอกให้เสียทรัพย์ในรูปแบบต่างๆ
สกมช. พบว่าในช่วงที่ 1 ปีที่ผ่านมา มิจฉาชีพปรับเปลี่ยนรูปแบบหลอกลวงคนไทยอย่างต่อเนื่อง ทั้งหลอกให้ลงทุน หลอกให้แจ้งความออนไลน์ ชักจูงเล่นพนันออนไลน์ รวมทั้งอ้างเป็นเจ้าหน้าที่รัฐและสถาบันการเงินหลอกให้เสียทรัพย์ในรูปแบบต่างๆ โดยในช่วง 6 เดือนแรกของปี 2567 สกมช. ปิดเว็บไซต์ปลอมแล้วกว่า 3,000 รายการ และดำเนินการกับมิจฉาชีพที่ใช้โซเชียลมีเดียหลอกให้เสียทรัพย์กว่า 1,400 รายการ คิดเป็นมูลค่ากว่า 1,900 ล้านบาท และยังคงร่วมมือกับพันธมิตรดำเนินการปราบปรามมิจฉาชีพในทุกแพลตฟอร์มโซเชียลมีเดีย ล่าสุดอยู่ระหว่างร่วมมือกับผู้ให้บริการอินเทอร์เน็ตในไทย ขอความร่วมมือไม่ทำกิจกรรมใดๆ ที่เปิดช่องว่างให้มิจฉาชีพทั้งทางตรงและทางอ้อม
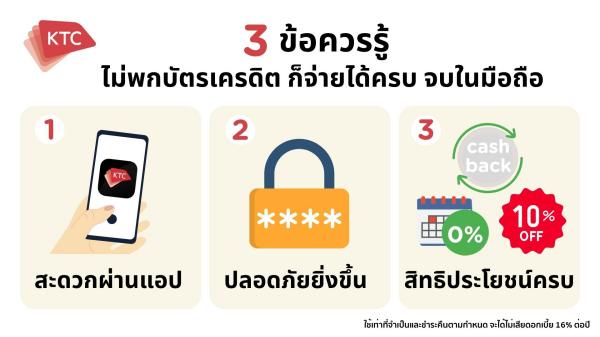
ด้านนายไรวินทร์ วรวงษ์สถิตย์ ผู้บริหารสูงสุด สายงานควบคุมงานปฏิบัติการและปฏิบัติการร้านค้า บริษัท บัตรเครดิตกรุงไทย จำกัด(มหาชน) หรือ เคทีซี กล่าวว่า ปัจจุบันแนวโน้มการทุจริตจากธรรมการที่ไม่ใช้บัตร หรือการใช้โปรแกรมสุ่มเลขบัตรไปทำธุรกรรมทางการเงิน และการรั่วไหลของข้อมูล ยังสูงขึ้นอย่างต่อเนื่อง เคทีซีจึงให้ความสำคัญกับการศึกษาและพัฒนาระบบบริหารป้องกันภัยทุจริตให้มีประสิทธิภาพอย่างต่อเนื่อง โดยดำเนินการควบคู่ไปกับการให้ความรู้แก่ผู้ถือบัตรและผู้บริโภค พร้อมพัฒนาผลิตภัณฑ์ทางการเงินรูปแบบใหม่ เพื่อยกระดับความปลอดภัยให้ผู้ใช้บัตรเครดิตเคทีซี
ขณะที่นายนพรัตน์ สุริยา ผู้บริหารสูงสุด ฝ่ายป้องกันทุจริตบัตรเครดิตและร้านค้า เคทีซี กล่าวว่า ปัจจุบันภัยไซเบอร์ที่เกิดจากการรีโมทคอนโทรล ที่มิจฉาชีพหลอกให้กดลิงก์ดาวโหลดแอปพลิเคชั่นเริ่มมีแนวโน้มลดลง แต่การหลอกให้โอนเงินโดยตรงมีแนวโน้มสูงขึ้น และความเสียหายก็เพิ่มขึ้นอย่างต่อเนื่อง โดยมุ่งเป้ากลุ่มผู้สูงอายุ และใชัวิธีล่อลวงให้เกิดความกลัว ซึ่งแนวทางป้องกันเบื้องต้น หากต้องติดตั้งแอปพลิเคชั่น ให้ติดตั้งเองผ่าน Offical Store เท่านั้น ห้ามกดผ่านลิงก์เด็ดขาด หากมีเจ้าหน้าที่ติดต่อให้กดลิงก์ดาวน์โหลดและแจ้งให้ทำตามขั้นตอน ให้สงสัยไว้ก่อนว่าเป็นมิจฉาชีพ แล้วให้ติดต่อไปยังหน่วยงานต้นสังกัดเพื่อตรวจสอบก่อน และหากผิดสังเกตว่าถูกรีโมทหรือลงแอปต้องสงสัย ให้ตัดการเชื่อมต่ออินเทอร์เน็ต และล้างเครื่องทันที